
УДК 681.3
В. А. Артамонов
ИНФОРМАЦИОННАЯ БЕЗОПАСНОСТЬ СИСТЕМ УПРАВЛЕНИЯ КРИТИЧЕСКИ ВАЖНЫМИ ОБЪЕКТАМИ
Часть 1.
Введение
Тема защиты критически важных объектов сейчас особенно популярна и многие производители решений по обеспечению информационной безопасности начинают предлагать специальные решения для защиты промышленных сетей, модернизируя свои продукты или разрабатывая новые, а порой, к сожалению, просто добавляют к названию «SCADA edition». Для того, чтобы не стать жертвой маркетинговой рекламы производителей/вендоров и суметь выбрать решения, которые действительно будут работать в рамках жёстких требований, предъявляемых к продуктам и системам информационных технологий (ИТ) критически важных объектов (КВО), и в эффективности которых можно быть уверенным, нужно обладать практическими знаниями в этой предметной области, восполнить которые мы постараемся в рамках настоящей статьи.
Не вдаваясь в историю возникновения кибервойн, отметим лишь тот факт, что человечество начало отсчёт нового времени деструктивного информационного воздействия на критически важные объекты с 2010 года, т.е. после атаки на иранские ядерные центрифуги с помощью вредоносного вируса Stuxnet. Причём, поражению критически важных объектов подвержены прежде всего системы управления на базе так называемых SCADA-систем.
SCADA (аббр. от англ. supervisory control and data acquisition, диспетчерское управление и сбор данных) — программный пакет, предназначенный для разработки или обеспечения работы в реальном времени систем сбора, обработки, отображения и архивирования информации об объекте мониторинга или управления.
Значение термина SCADA претерпело изменения вместе с развитием технологий автоматизации и управления технологическими процессами. В 80-е годы под SCADA-системами чаще понимали программно-аппаратные комплексы сбора данных реального времени. С 90-х годов термин SCADA больше используется для обозначения только программной части человеко-машинного интерфейса АСУ ТП.
На информационном ресурсе [1] приведен отчёт по безопасности SCADA-систем: «NSS Labs’ Vulnerability Threat Report». По данным отчета, уязвимость таких инфраструктур, как системы энергоснабжения, водоснабжения, телекоммуникации или транспортной инфраструктуры с 2010 года выросла на 600%. В отчете также говорится о существенном росте уязвимости оборудования и системного обеспечения в промышленности. К тому же исследование показало, что многие SCADA-системы слишком несовременны или устарели вовсе.
Ключевые данные из отчета:
- Количество обнаруженных слабых мест снижалось на протяжении пяти лет, пока не выросло на 12% в 2012 году;
- Более чем 90% выявленных уязвимостей имеют средний либо высокий уровень опасности. Соответственно 9% всех найденных в 2012 году – это уязвимости с чрезвычайно высоким уровнем опасности (с показателем CVSS выше 9,9), к тому же не являются сложными для исследования или взлома;
- В среднем 1% производителей несут ответственность за 31% выявленных уязвимостей в год;
- Только один из 10 главных производителей уменьшил количество выявленных уязвимостей в 2012 году по сравнению со средним показателям десяти предыдущих лет;
- Количество найденных уязвимостей в операционных системах от Microsoft и Apple существенно понизилось с 2011 до 2012 года, на 56% и 53% соответственно.
- Количество найденных уязвимостей в системах промышленного контроля (ICS/SCADA) возросло в шесть раз с 2010 по 2012 год.
В отчёте показано, что выявленные в 2012 уязвимости повлияли на состав производителей: более чем 2600 продуктов от 1330 разных производителей имеют известные уязвимости. Но интересно то, что 73% из них это новые в этом списке производители, от которых не было уведомлений об уязвимостях на протяжении последних нескольких лет. Из исследования видно, что общая картина продолжает меняться, в зоне риска оказываются новые производители, так как все время появляются новые технологии, а с ними ─ и новые опасности. Другое важное обстоятельство вытекает из интересных результатов по измерению уровня сложности произведения успешной атаки на промышленные системы, когда злоумышленник уже получил к ним доступ. Результат показал, что отношение уязвимостей с низким уровнем сложности атаки снизилось с 90% в 2000 до 48% в 2012 году. Тем временем в этот период количество слабых мест со средним уровнем сложности атаки выросло до 2431, с 5% до 47% в 2012 году. Количество уязвимостей с высоким уровнем сложности атаки в последние десять лет оставалось стабильным, со средним показателем в 4%.
Ну и основное заключение таково, что главной проблемой SCADA-систем является то, что они не были приспособлены для подключения к Интернету. Принципиальные вопросы в системах защиты не были продуманы при самой их разработке.
Из всего вышеизложенного вытекает главный вывод – ключ решения проблем безопасности АСУ ТП критически важных объектов любого государства лежит в достижении им той или иной степени «цифрового суверенитета». Для достижения этой цели необходимо решение, как минимум, триединой задачи: разработке законодательной и нормативной базы, создания методологии проектирования и анализа безопасности АСУ ТП КВО, производства доверенных продуктов и систем информационных технологий из которых будут создаваться системы управления этими КВО.
Политика Российской Федерации в обеспечении безопасности КВО
Проблема безопасности АСУ ТП и КВО не нова в мировой практике: чем более развито государство в экономическом и технологическом отношении, чем более информационные технологии и Интернет проникли в инфраструктуру управления отраслями и страной в целом, тем чувствительней для него деструктивные воздействия на его киберпространство.
Не вдаваясь в детали рассмотрения опыта ведущих в экономическом и технологическом отношении стран заметим, что в общем то вся правовая и нормативная база регламентирующая данный вид деятельности зиждется на практическом опыте, т.н. best practics, носит характер прямых рекомендаций и не предполагает какого либо варьирования в части оптимизации построения структур АСУ ТП КВО, в том числе на базе SCADA-систем. Желающих более подробно исследовать международный опыт в данной сфере отсылаем к всесторонне подробному и детализированному обзору А. Лукацкого [2].
Теперь вернёмся к опыту РФ как флагману построения и эксплуатации подобных систем на постсоветском пространстве. За неполное прошевствие десятилетия, начиная с 2005 г., постепенно начала выстраиваться нормативно – правовая база создания систем управления КВО:
- Совет Безопасности РФ. 8 ноября 2005. “Система признаков критически важных объектов и критериев отнесения функционирующих в их составе информационно-телекоммуникационных систем к числу защищаемых от деструктивных информационных воздействий”;
- «Базовая модель угроз безопасности информации в ключевых системах информационной инфраструктуры» (утв. ФСТЭК России 18.05.2007);
- «Методика определения актуальных угроз безопасности информации в ключевых системах информационной инфраструктуры» (утв. ФСТЭК России 18.05.2007);
- «Общие требования по обеспечению безопасности информации в ключевых системах информационной инфраструктуры» (утв. ФСТЭК России 18.05.2007);
- «Рекомендации по обеспечению безопасности информации в ключевых системах информационной инфраструктуры» (утв. ФСТЭК России 19.11.2007);
- Совет Безопасности РФ. 8 августа 2013 г. “Основные направления государственной политики в области обеспечения безопасности автоматизированных систем управления производственными и технологическими процессами критически важных объектов инфраструктуры Российской Федерации”.
Причём следует отметить, что последний документ является обобщающим, разработанным в целях реализации Стратегии национальной безопасности РФ до 2020 года и ставит своей целью снижение до минимально возможного уровня рисков от несанкционированного вмешательства в функционирование АСУ ТП. Риск-ориентированный подход прослеживается по всему документу, что серьезно выделяет его из общей нормативной массы. По сути, документ определяет политику государства, а именно то что должно быть сделано на национальном уровне в целях снижения рисков от несанкционированного вмешательства в функционирование АСУ ТП КВО РФ.
Для более целенонаправленного понимания дальнейшего изложения материала приведём основные определения данного документа.
Основные понятия, используемые в настоящих Основных направлениях:
а) критически важный объект инфраструктуры Российской Федерации (далее – критически важный объект) – объект, нарушение (или прекращение) функционирования которого приводит к потере управления, разрушению инфраструктуры, необратимому негативному изменению (или разрушению) экономики страны, субъекта Российской Федерации либо административно – территориальной единицы или существенному ухудшению безопасности жизнедеятельности населения, проживающего на этих территориях, на длительный срок;
б) автоматизированная система управления производственными и технологическими процессами критически важного объекта инфраструктуры Российской Федерации (далее – автоматизированная система управления КВО) ─ комплекс аппаратных и программных средств, информационных систем и информационно- телекоммуникационных сетей, предназначенных для решения задач оперативного управления и контроля за различными процессами и техническими объектами в рамках организации производства или технологического процесса критически важного объекта, нарушение (или прекращение) функционирования которых может нанести вред внешнеполитическим интересам Российской Федерации, стать причиной аварий и катастроф, массовых беспорядков, длительных остановок транспорта, производственных или технологических процессов, дезорганизации работы учреждений, предприятий или организаций, нанесения материального ущерба в крупном размере, смерти или нанесения тяжкого вреда здоровью хотя бы одного человека и (или) иных тяжелых последствий (далее - тяжкие последствия);
в) критическая информационная инфраструктура Российской Федерации (далее – критическая информационная инфраструктура) ─ совокупность автоматизированных систем управления КВО и обеспечивающих их взаимодействие информационно – телекоммуникационных сетей, предназначенных для решения задач государственного управления, обеспечения обороноспособности, безопасности и правопорядка, нарушение (или прекращение) функционирования которых может стать причиной наступления тяжких последствий;
г) компьютерная атака ─ целенаправленное воздействие на информационные системы и информационно-телекоммуникационные сети программно-техническими средствами, осуществляемое в целях нарушения безопасности информации в этих системах и сетях;
д) безопасность автоматизированной системы управления КВО ─ состояние автоматизированной системы управления КВО, при котором обеспечивается соблюдение проектных пределов значений параметров выполнения ею целевых функций (далее – штатный режим функционирования) при проведении в отношении ее компьютерных атак;
е) безопасность критической информационной инфраструктуры ─ состояние элементов критической информационной инфраструктуры и критической информационной инфраструктуры в целом, при котором проведение в отношении ее компьютерных атак не влечет за собой тяжких последствий.
Кроме того, документ предусматривает:
- Создание единой государственной системы обнаружения и предупреждения компьютерных атак (централизованная, иерархическая, территориально распределенная структура).
- Формирование «сил обнаружения и предупреждения компьютерных атак».
- Обеспечение разрешительного характера деятельности (лицензирование и сертификация), при этом в задачах по развитию указывается на оптимизацию законодательства в части лицензирования.
- Исключение/ограничение прохождения информационного обмена АСУ КВО по территории иностранных государств.
- Множество задач на разработку систем управления информационной безопасности (СУИБ), оценку защищённости и внедрение специализированных информационных систем, а также импортозамещение (использование доверенных продуктов и систем ИТ).
Место СУИБ в общей системе менеджмента критически важным объектом
Основным движущим механизмом СУИБ является периодический анализ рисков информационной безопасности. Высшее руководство организации (КВО) также вовлекается в процесс управления СУИБ посредством принятия решений на основе результатов анализа рисков, результатов внутренних аудитов и других механизмов СУИБ. С точки зрения процессов управления СУИБ входит в общую систему менеджмента организации и предоставляет дополнительные механизмы управления в части обеспечения защиты критичной инфраструктуры (Рис. 1).
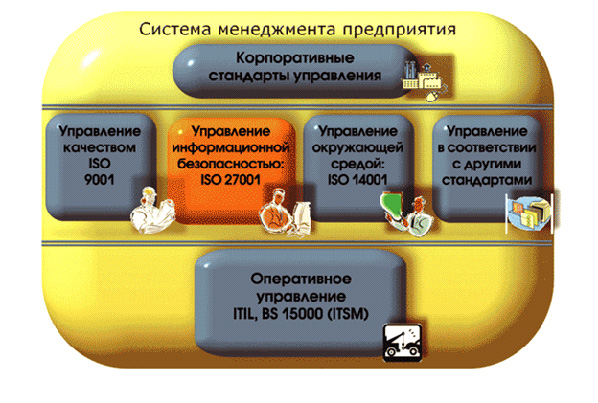
Рис.1. Место СУИБ критичной инфраструктуры в общей системе менеджмента предприятием
Одной из наиболее ответственных и сложных задач, решаемых в процессе создания СУИБ, следует назвать проведение анализа рисков информационной безопасности в отношении активов организации в выбранной области деятельности КВО и принятие высшим руководством решения о выборе мер противодействия выявленным рискам.
В процессе анализа рисков проводятся следующие работы:
- идентификация всех активов в рамках выбранной области деятельности;
- определение ценности идентифицированных активов;
- идентификация угроз и уязвимостей для идентифицированных активов;
- оценка рисков для возможных случаев успешной реализации угроз информационной безопасности в отношении идентифицированных активов;
- выбор критериев принятия рисков;
- подготовка плана обработки рисков.
Выполнение всех указанных задач обычно осуществляется в соответствии с разрабатываемой процедурой анализа рисков, в которой определена методология и отражены организационные аспекты по каждой из задач.
ИНФОРМАЦИОННАЯ БЕЗОПАСНОСТЬ СИСТЕМ УПРАВЛЕНИЯ КРИТИЧЕСКИ ВАЖНЫМИ ОБЪЕКТАМИ. ЧАСТЬ 2.
ИНФОРМАЦИОННАЯ БЕЗОПАСНОСТЬ СИСТЕМ УПРАВЛЕНИЯ КРИТИЧЕСКИ ВАЖНЫМИ ОБЪЕКТАМИ. ЧАСТЬ 3.
